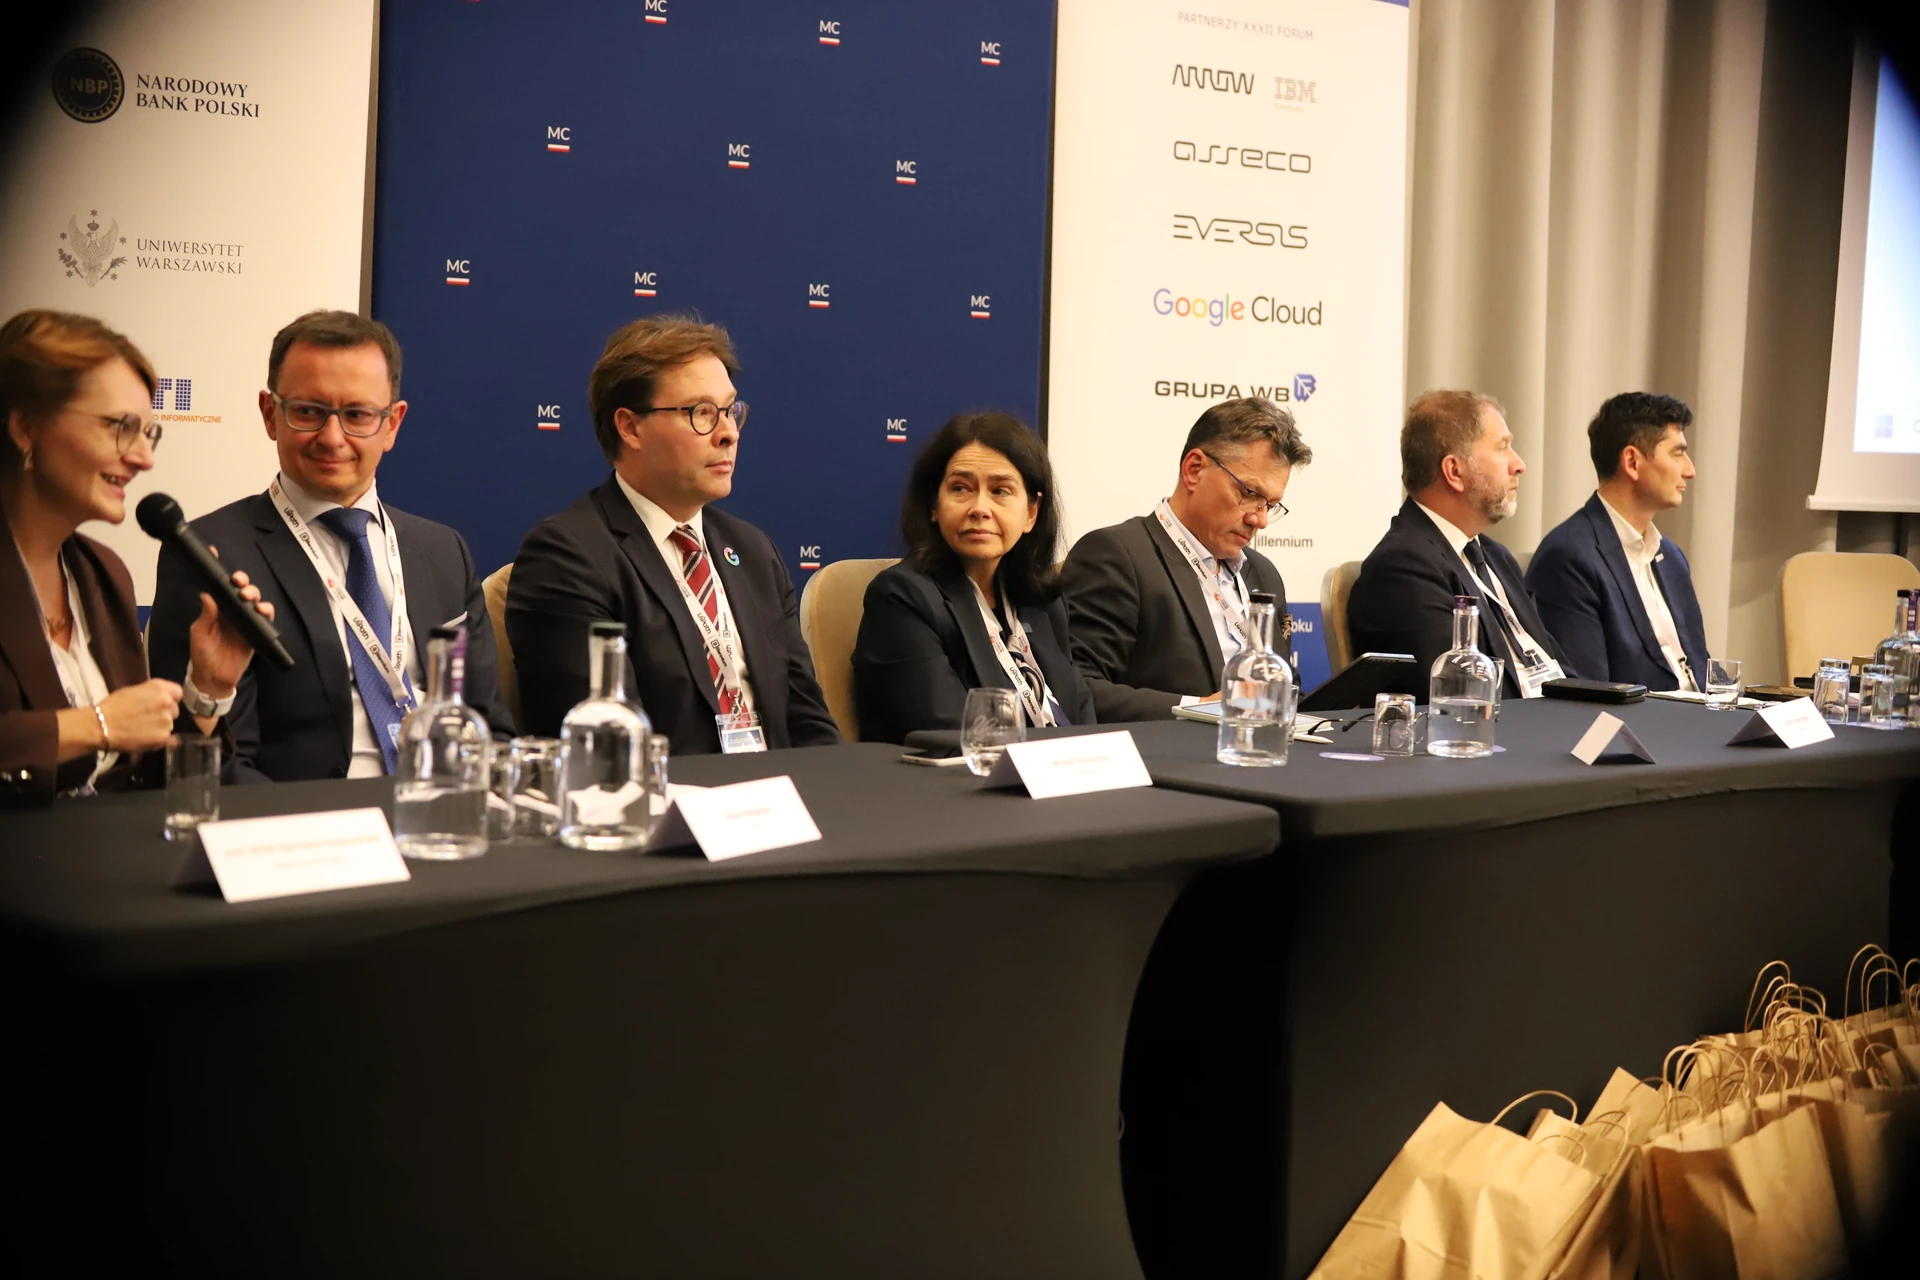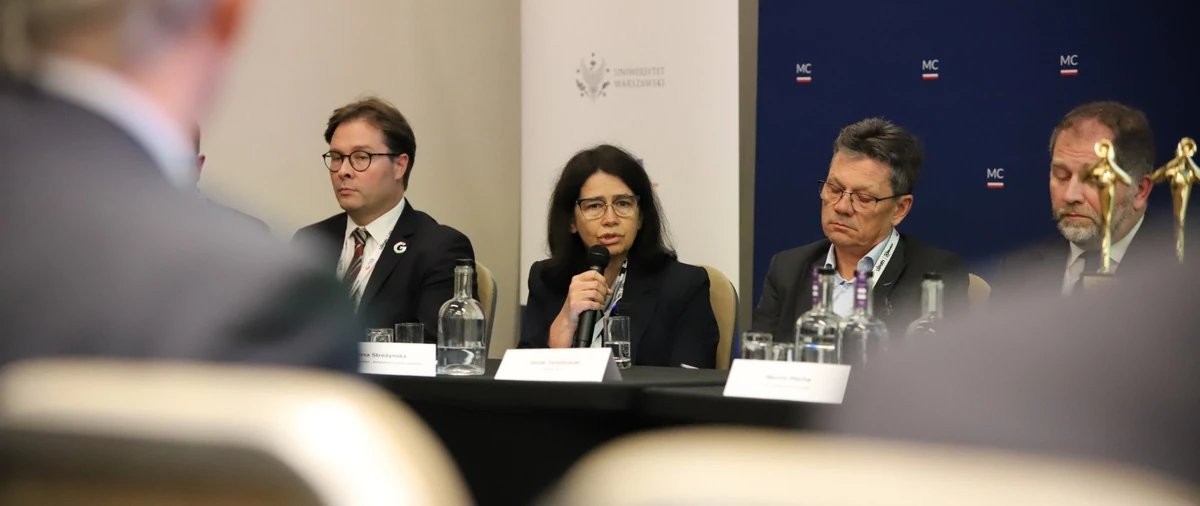
Dyskusja, w której wzięła udział była minister cyfryzacji, towarzyszyła premierze dwóch monografii: „Cyberbezpieczeństwo ludzi, organizacji, państwa” oraz „Cyberbezpieczeństwo - technologiczne wsparcie procesów informacyjnych”. Podczas panelu Anna Streżyńska przedstawiła szanse i zagrożenia związane z wykorzystaniem AI w komunikacji elektronicznej. Sztuczna inteligencja może usprawniać zarządzanie ruchem sieciowym i zasobami, ale będzie też podejmować coraz więcej decyzji, za które dotąd odpowiadał człowiek. Dlatego ocena infrastruktury nie może kończyć się na pytaniu, czy sieć działa sprawnie.
Równie ważne staje się to, skąd pochodzi wykorzystywany model, kto go rozwijał, na jakich danych został wytrenowany i czy można wyjaśnić podjętą przez niego decyzję? Odpowiedzi mają znaczenie zwłaszcza wtedy, gdy systemy AI wspierają usługi o krytycznym znaczeniu, a część technologii i danych pozostaje w rękach zewnętrznych dostawców.
To są czipy, to są chmury, to są oprogramowania i biblioteki, to są różne API, to jest również dostawa energii. Tam tych komponentów do całego łańcucha wartości składającego się na nowoczesną sieć telekomunikacyjną jest naprawdę bardzo dużo i my jesteśmy uzależnieni od różnych dostawców zewnętrznych […]. Suwerenność polega na tym, żeby móc sprawować nad tym łańcuchem kontrolę
- mówiła Anna Streżyńska.
Właśnie w tym ujęciu Dyrektor Instytutu Łączności, wcześniej wieloletnia prezes Urzędu Komunikacji Elektronicznej i Minister Cyfryzacji, zwracała uwagę na wyzwanie, jakim jest suwerenność cyfrowa.By ją osiągnąć a przynajmniej wzmocnić nie jest konieczne samodzielne wytwarzanie każdego komponentu. Konieczna jest jednak wiedza o zależności od dostawców oraz zdolność do oceny i kontrolowania rozwiązań, na których polegamy. Wraz z rozwojem AI oznacza to również potrzebę sprawdzania modeli i rozumienia ich wpływu na decyzje podejmowane w zarządzaniu siecią.
Podczas rozmowy padło również pytanie “czy ryzyka związane z AI mieszczą się jeszcze w obszarze cyberbezpieczeństwa i komu w organizacji powierzyć odpowiedzialność za ich ocenę?”. Dyrektor IŁ-PIB odpowiedziała, że zakres zagrożeń jest szerszy. System może działać zgodnie z projektem, bez ataku i złośliwego oprogramowania, a mimo to może podejmować błędne decyzje lub wprowadzać w błąd użytkowników.
Cyberbezpieczeństwo jest częścią szeroko pojętego bezpieczeństwa AI, ale nie jest już pojęciem nadrzędnym
- zaznaczyła Anna Streżyńska.
Dlatego nadzór nad zastosowaniami AI powinien uwzględniać zarówno ochronę systemu przed atakami, jak i skutki jego działania dla ludzi oraz procesów. Zdaniem Anny Streżyńskiej odpowiedzialność za te decyzje nie może spoczywać wyłącznie na dziale zajmującym się technologią w organizacji; musi być osadzona także w działalności organizacji i dzielona między osoby zarządzające różnymi jej obszarami.