
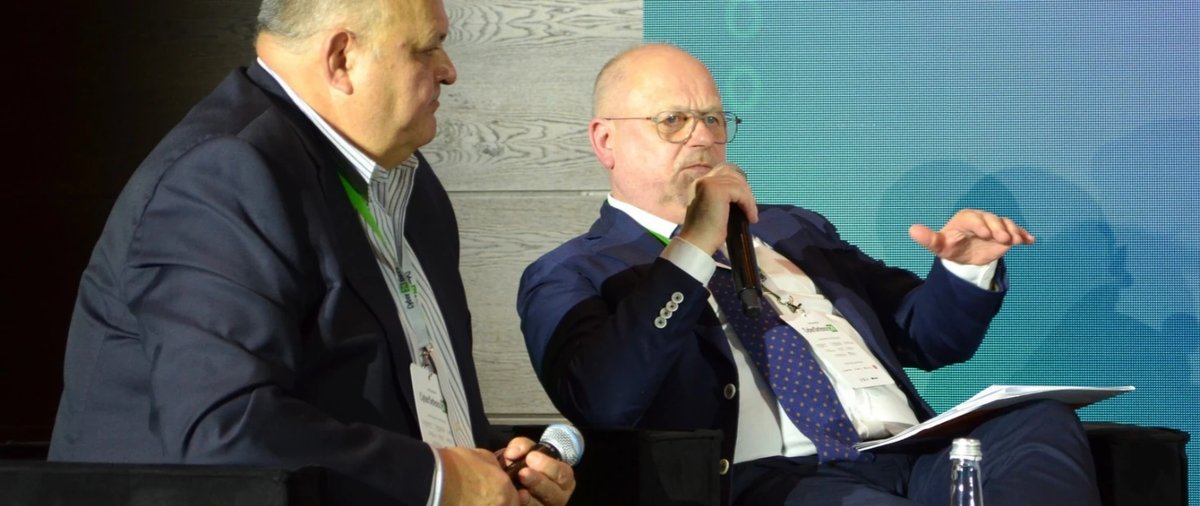
Panel „Łączność na czas PKW: Pokoju, Kryzysu i Wojny” odbył się 7 października, podczas pierwszego dnia konferencji na PGE Narodowym w Warszawie. Cyber24 Days gromadzi przedstawicieli administracji, nauki, biznesu i sektora bezpieczeństwa wokół zagadnień cyberbezpieczeństwa, cyfryzacji i nowych technologii.
Dyskusję prowadził dr Bogusław Kułakowski. Obok prof. Figurskiego uczestniczyli w niej Michał Andrzejczak z Resquant, Krzysztof Horoszkiewicz z Polskiego Związku Krótkofalowców, Michał Marczak z Ericsson, Tomasz Sawko z Orange Polska oraz płk Jacek Żygólski, dyrektor Wojskowego Biura Zarządzania Częstotliwościami.
Debata rozwijała tematy podjęte wcześniej tego dnia przez Annę Streżyńską, Dyrektor IŁ-PIB, w rozmowie z Piotrem Pilewskim. Potrzeba testowania odporności państwa, zapewnienia bezpiecznej łączności i budowania krajowych kompetencji znalazła w wypowiedziach prof. Figurskiego konkretne rozwinięcie techniczne. Szczególne miejsce zajęło znaczenie precyzyjnego czasu dla działania infrastruktury krytycznej.
Wiarygodny czas warunkiem działania sieci
Zakłócenia systemów nawigacji satelitarnej GNSS zwykle kojarzą się z błędną pozycją na mapie. Prof. Figurski zwracał uwagę, że równie istotnym zagrożeniem jest utrata wiarygodnego czasu, wykorzystywanego do synchronizacji sieci telekomunikacyjnych i innych systemów infrastruktury krytycznej.
Wyjaśniał różnicę między zagłuszaniem sygnału, czyli jammingiem, a jego fałszowaniem, określanym jako spoofing. W drugim przypadku odbiornik może nadal otrzymywać dane, lecz wskazywana pozycja lub czas będą nieprawidłowe. Rozpoznanie takiego zagrożenia jest trudniejsze niż stwierdzenie braku sygnału.
Czas jest pulsem sieci telekomunikacyjnej. Jeżeli chcemy mieć odporną łączność, musimy mieć nie tylko dokładny czas, ale także plan B i C na moment, kiedy przestaniemy ufać temu, co pokazuje zegar
– podkreślał prof. Figurski.
To bezpośrednio łączyło się z wcześniejszym apelem Anny Streżyńskiej o sprawdzanie, czy infrastruktura krytyczna potrafi rozpoznać fałszywe źródło czasu i skorzystać z alternatywy. Prof. Figurski wskazywał na prowadzone w Instytucie prace nad rozproszonym systemem czasu opartym na zegarach o wysokiej stabilności, w tym maserach wodorowych, który mógłby zapewniać synchronizację niezależną od GNSS.
Monitoring zakłóceń i koncepcja Polskiej Tarczy PNT
Prof. Figurski przedstawił również RTGMS, system monitorowania zakłóceń GNSS rozwijany przez Instytut Łączności we współpracy z Głównym Urzędem Geodezji i Kartografii, przy wsparciu Europejskiej Agencji Kosmicznej. Wykorzystuje on stacje pomiarowe oraz opracowane w IŁ metody analizy sygnałów. Użytkownicy mogą korzystać z informacji o wykrytych zakłóceniach i powiadomień o ich wystąpieniu.
Zaznaczył, że obecne pomiary mają charakter punktowy. Zapowiadana rozbudowa sieci stacji ma pozwolić na dokładniejsze przedstawianie zasięgu zakłóceń. Mówił także o pracach nad naziemnym rozwiązaniem nawigacyjnym, które mogłoby stanowić alternatywę w przypadku niedostępności sygnałów satelitarnych.
Ważnym postulatem była integracja różnych systemów monitorowania pod wspólną koncepcją Polskiej Tarczy PNT. Skrót PNT oznacza pozycjonowanie, nawigację i czas. Celem takiej współpracy byłoby zapewnienie służbom spójnej i wiarygodnej informacji o zagrożeniach, zamiast rozproszonych danych pochodzących z systemów działających oddzielnie. Prof. Figurski przedstawiał tę inicjatywę jako kierunek prowadzonych uzgodnień, wymagający współpracy między instytucjami.
Sprawdzać całą architekturę systemu
Odwołując się do doświadczeń wojny w Ukrainie, prof. Figurski podkreślał potrzebę badania odporności całych systemów. Bezpieczeństwo pojedynczego urządzenia, nawet dokładnie przebadanego, nie przesądza o zdolności sieci do działania w kryzysie.
Obrazował to przykładem zdublowanych lub potrojonych urządzeń, które korzystają z jednego źródła synchronizacji. Jeśli wszystkie otrzymają ten sam błędny czas, dodatkowy sprzęt nie zapewni oczekiwanej ochrony. Podobne zależności dotyczą zasilania i przebiegu łączy światłowodowych: zapasowe połączenia powinny być rozdzielone geograficznie, aby jedno zdarzenie nie uszkodziło ich jednocześnie.
Dlatego postulował stworzenie środowiska testowego, w którym można byłoby sprawdzać całe architektury, symulując utratę zasilania, awarie łączy czy zakłócenia synchronizacji. Takie ćwiczenia powinny pokazać, jak długo system utrzyma kluczowe funkcje i gdzie znajdują się zależności pominięte w dokumentacji.
Ukraina nas nauczyła, że w czasie wojny najcenniejszym parametrem sieci nie jest maksymalny transfer, jest nim zdolność do dalszego działania po utracie części infrastruktury
– mówił Zastępca Dyrektora IŁ-PIB.
W końcowej części debaty wskazał na potrzebę wspólnego testu z udziałem przedstawicieli nauki, biznesu, wojska i środowiska krótkofalarskiego. Chodziłoby o sprawdzenie przyjętych rozwiązań w praktyce oraz wypracowanie procedur, które uczestnicy potrafią zastosować w sytuacji zagrożenia. Było to konkretne rozwinięcie postulatu regularnych ćwiczeń, przedstawionego wcześniej przez Annę Streżyńską.
Generator potrzebuje paliwa a łączność planu C
Praktyczne przykłady innych panelistów pokazywały, jak wiele elementów wpływa na odporność. Tomasz Sawko z Orange Polska przypominał, że stacja bazowa jest tylko częścią sieci. Nawet sprawne zasilanie awaryjne nie zapewni łączności, jeśli zabraknie połączenia z siecią rdzeniową operatora.
Z doświadczeń powodzi wynikał również mniej oczywisty problem: urządzenia mogły pozostać sprawne, ale nie dało się dotrzeć do nich z paliwem potrzebnym do pracy generatorów. Odporność wymaga więc także przygotowania logistyki i ludzi. Przedstawiciel Orange mówił o regularnych testach odtwarzania fragmentów sieci oraz o dodatkowej karcie innego operatora w swoim telefonie służbowym, umożliwiającej kontakt w razie awarii własnej sieci.
Krzysztof Horoszkiewicz z Polskiego Związku Krótkofalowców wskazywał na potencjał radioamatorów jako „planu C”, gdy inne systemy przestają działać. Porównał gotowość do komunikacji awaryjnej z posiadaniem gaśnicy: sam sprzęt nie wystarczy, jeśli użytkownik nie wie, jak go użyć. Potrzebne są jasno określone role, współpraca ze służbami i wcześniejsze ćwiczenia.
Przedstawił też możliwości lokalnej komunikacji tekstowej z wykorzystaniem urządzeń LoRa i sieci, w których wiadomości są przekazywane między węzłami. Prof. Figurski nawiązał do tego wątku, wskazując lokalne rozwiązania jako ważne uzupełnienie infrastruktury, której część może zostać uszkodzona.
Współdziałanie służb i przygotowanie na nowe zagrożenia
Michał Marczak z Ericsson mówił o współpracy systemów różnych generacji, w tym rozwiązań wąskopasmowych oraz sieci 4G i 5G. Podkreślał dostępność technologii umożliwiających taką komunikację i wskazywał na znaczenie sieci krytycznych zdolnych do działania również bez dostępu do publicznego internetu.
Płk Jacek Żygólski zwracał uwagę na konieczność uzgadniania potrzeb wojskowych i cywilnych użytkowników widma elektromagnetycznego. Wyjaśniał, że wojskowe systemy są projektowane z myślą o pracy w warunkach zakłóceń, ale nie oznacza to pełnej niewrażliwości. Incydenty trzeba rejestrować i analizować, a wnioski przekładać na zmiany procedur oraz szkolenie operatorów.
Michał Andrzejczak z Resquant przypomniał natomiast o ryzyku „harvest now, decrypt later”: przechwytywania dziś zaszyfrowanych danych z zamiarem odszyfrowania ich w przyszłości, gdy pojawią się odpowiednio zaawansowane komputery kwantowe. Wskazywał na potrzebę przygotowania migracji do kryptografii postkwantowej, także w urządzeniach, które mają pracować przez wiele lat.
Suwerenność oparta na kompetencjach
W dyskusji o suwerenności technologicznej prof. Figurski akcentował zdolność do utrzymania i rozwijania kluczowych rozwiązań także wtedy, gdy współpraca z zewnętrznym dostawcą zostanie ograniczona. Nie zakłada to produkowania wszystkich technologii w Polsce. Wymaga jednak budowania kompetencji inżynierów, którzy rozumieją wykorzystywane systemy i potrafią zapewnić ich dalsze działanie.
Rozwój kompetencji to też jest suwerenność cyfrowa
– zaznaczył.
Praktyczny przykład podał Michał Andrzejczak: Resquant zdecydował się rozwijać część technologii samodzielnie, ponieważ zagraniczni dostawcy rozważanych komponentów wykluczali ich zastosowanie wojskowe. Pokazywało to, jak warunki dostępu do technologii mogą wpływać na możliwość wykorzystania jej w obszarze bezpieczeństwa.
W odpowiedzi na pytanie z sali prof. Figurski przypomniał także o pracach nad transgranicznym współdziałaniem systemów łączności kryzysowej i udziale pracowników IŁ w spotkaniach poświęconych temu zagadnieniu.
Wystąpienia obojga przedstawicieli dyrekcji IŁ-PIB podczas pierwszego dnia Cyber24 Days łączyło podejście do odporności oparte na sprawdzaniu rzeczywistych możliwości działania. Anna Streżyńska mówiła o funkcjach państwa, które trzeba zachować w kryzysie. Prof. Figurski pokazywał, jak przekłada się to na projektowanie sieci, niezależne źródła czasu i wspólne testy infrastruktury.